AI kann Teams spürbar entlasten – aber sobald sie mit Kundenbriefings, Projektwissen oder verbundenen Tools arbeitet, kommen berechtigte Fragen auf: Wo werden Daten verarbeitet? Wer darf worauf zugreifen? Was darf ein Agent eigenständig tun?
Eine AI-ready Agentur braucht nicht nur gute Use Cases, sondern auch gute Leitplanken. Governance macht KI nicht langsamer, sondern zuverlässig nutzbar.
[.b-important-block]Sichere KI-Nutzung ist kein reines Legal-Thema. Datenschutz, Berechtigungen, Kontext und menschliche Kontrolle gehören in jeden AI-Roll-out.[.b-important-block]
[$tag]💡 Gut zu wissen[$tag]
Warum KI-Governance gerade für Agenturen so wichtig ist
[.toc-name]KI-Governance für Agenturen[.toc-name]
Agenturen arbeiten mit sensiblen Informationen: Kundendaten, Briefings, Budgets, Personal- und Projektdaten und viele mehr. Auch ohne den Einsatz von künstlicher Intelligenz, müssen diese Daten verantwortungsvoll verarbeitet werden. Ein AI-Tool kann diesen Kontext nutzen, um zum Beispiel Prozesse besser zu machen. Dadurch steigt aber auch die Verantwortung.
Ohne klare Regeln entstehen Schattenprozesse: Teams kopieren Informationen in Einzellösungen, Rechte werden zu weit vergeben und niemand hat den Überblick. Je nach KI-Einsatz können sensible Unternehmensdaten verarbeiten werden. Wird beispielsweise ein nicht freigegebenes KI-Tool genutzt, um eine Kundenpräsentation zusammenzufassen, können darin enthaltene Namen, Kontaktdaten oder Preise an den externen Anbieter übertragen werden.
Die Unsicherheit davor ist verständlich, darf aber nicht dazu führen, AI einfach nicht zu verwenden.
Im Zweifelsfall entstehen durch die Nichtnutzung andere datenschutzrechtliche Probleme. Viel mehr geht es also darum einen Rahmen zu schaffen, in dem Teams AI-Tools wirksam und verantwortungsvoll nutzen können.
Was bedeutet KI-Governance eigentlich?
KI-Governance beschreibt die Regeln, Verantwortlichkeiten und technischen Schutzmechanismen, mit denen ihr den Einsatz von AI steuert.
Die vier Ebenen von KI-Governance
- Datenschutz & Compliance
Welche Daten dürfen verarbeitet werden? Welche Verträge und Prozesse gelten? - Technische Sicherheit
Wo laufen Daten? Welche Anbieter, Modelle und Schnittstellen sind beteiligt? - Berechtigungen & Rechtemanagement
Wer darf Daten sehen, Tools nutzen oder Aktionen auslösen? - Verantwortung & Kontrolle
Was kann automatisiert passieren – und wann muss ein Mensch prüfen oder entscheiden?
[.b-important-block]Governance heißt nicht, jede AI-Anwendung einzeln zu verbieten oder freizugeben. Es geht darum, einen Rahmen zu schaffen, in dem Teams sicher selbstständig arbeiten können.[.b-important-block]
[$tag]💡 Gut zu wissen[$tag]
DSGVO & Datenschutz: Was passiert mit Daten in awork AI?
[.toc-name]Was passiert mit Daten in awork?[.toc-name]
Verarbeitung in Europa statt unklarer Datenwege
awork konfiguriert die AI-Verarbeitung für europäische Regionen und bietet damit Klarheit statt unklarer Datenwege. Anfragen gehen gezielt an den für die jeweilige Situation passenden Anbieter – nicht gleichzeitig an alle verfügbaren Provider. Enterprise-Setups und vertragliche Schutzmechanismen schaffen einen kontrollierten Rahmen, der eure Daten schützt und DSGVO-Anforderungen erfüllt.
DPA, Subprozessoren und transparente Vertragsgrundlage
- Die bestehenden Kernregelungen des Auftragsverarbeitungsvertrags bleiben bestehen.
- Die AI-spezifische Ergänzung beschreibt zusätzliche Verarbeitungstätigkeiten, Datenkategorien und relevante Subprozessoren.
- Bei der Aktivierung von awork AI wird die passende Datenschutzgrundlage berücksichtigt.
Für eure Agenture erleichtert das die eigene Datenschutzprüfung und schafft eine nachvollziehbare Grundlage gegenüber Kund:innen und internen Stakeholdern.
Rechtemanagement: AI bekommt nur Zugriff, den ihr gebt
[.toc-name]Rechtemanagement[.toc-name]
Kontext ist wertvoll – und sollte bewusst freigegeben werden
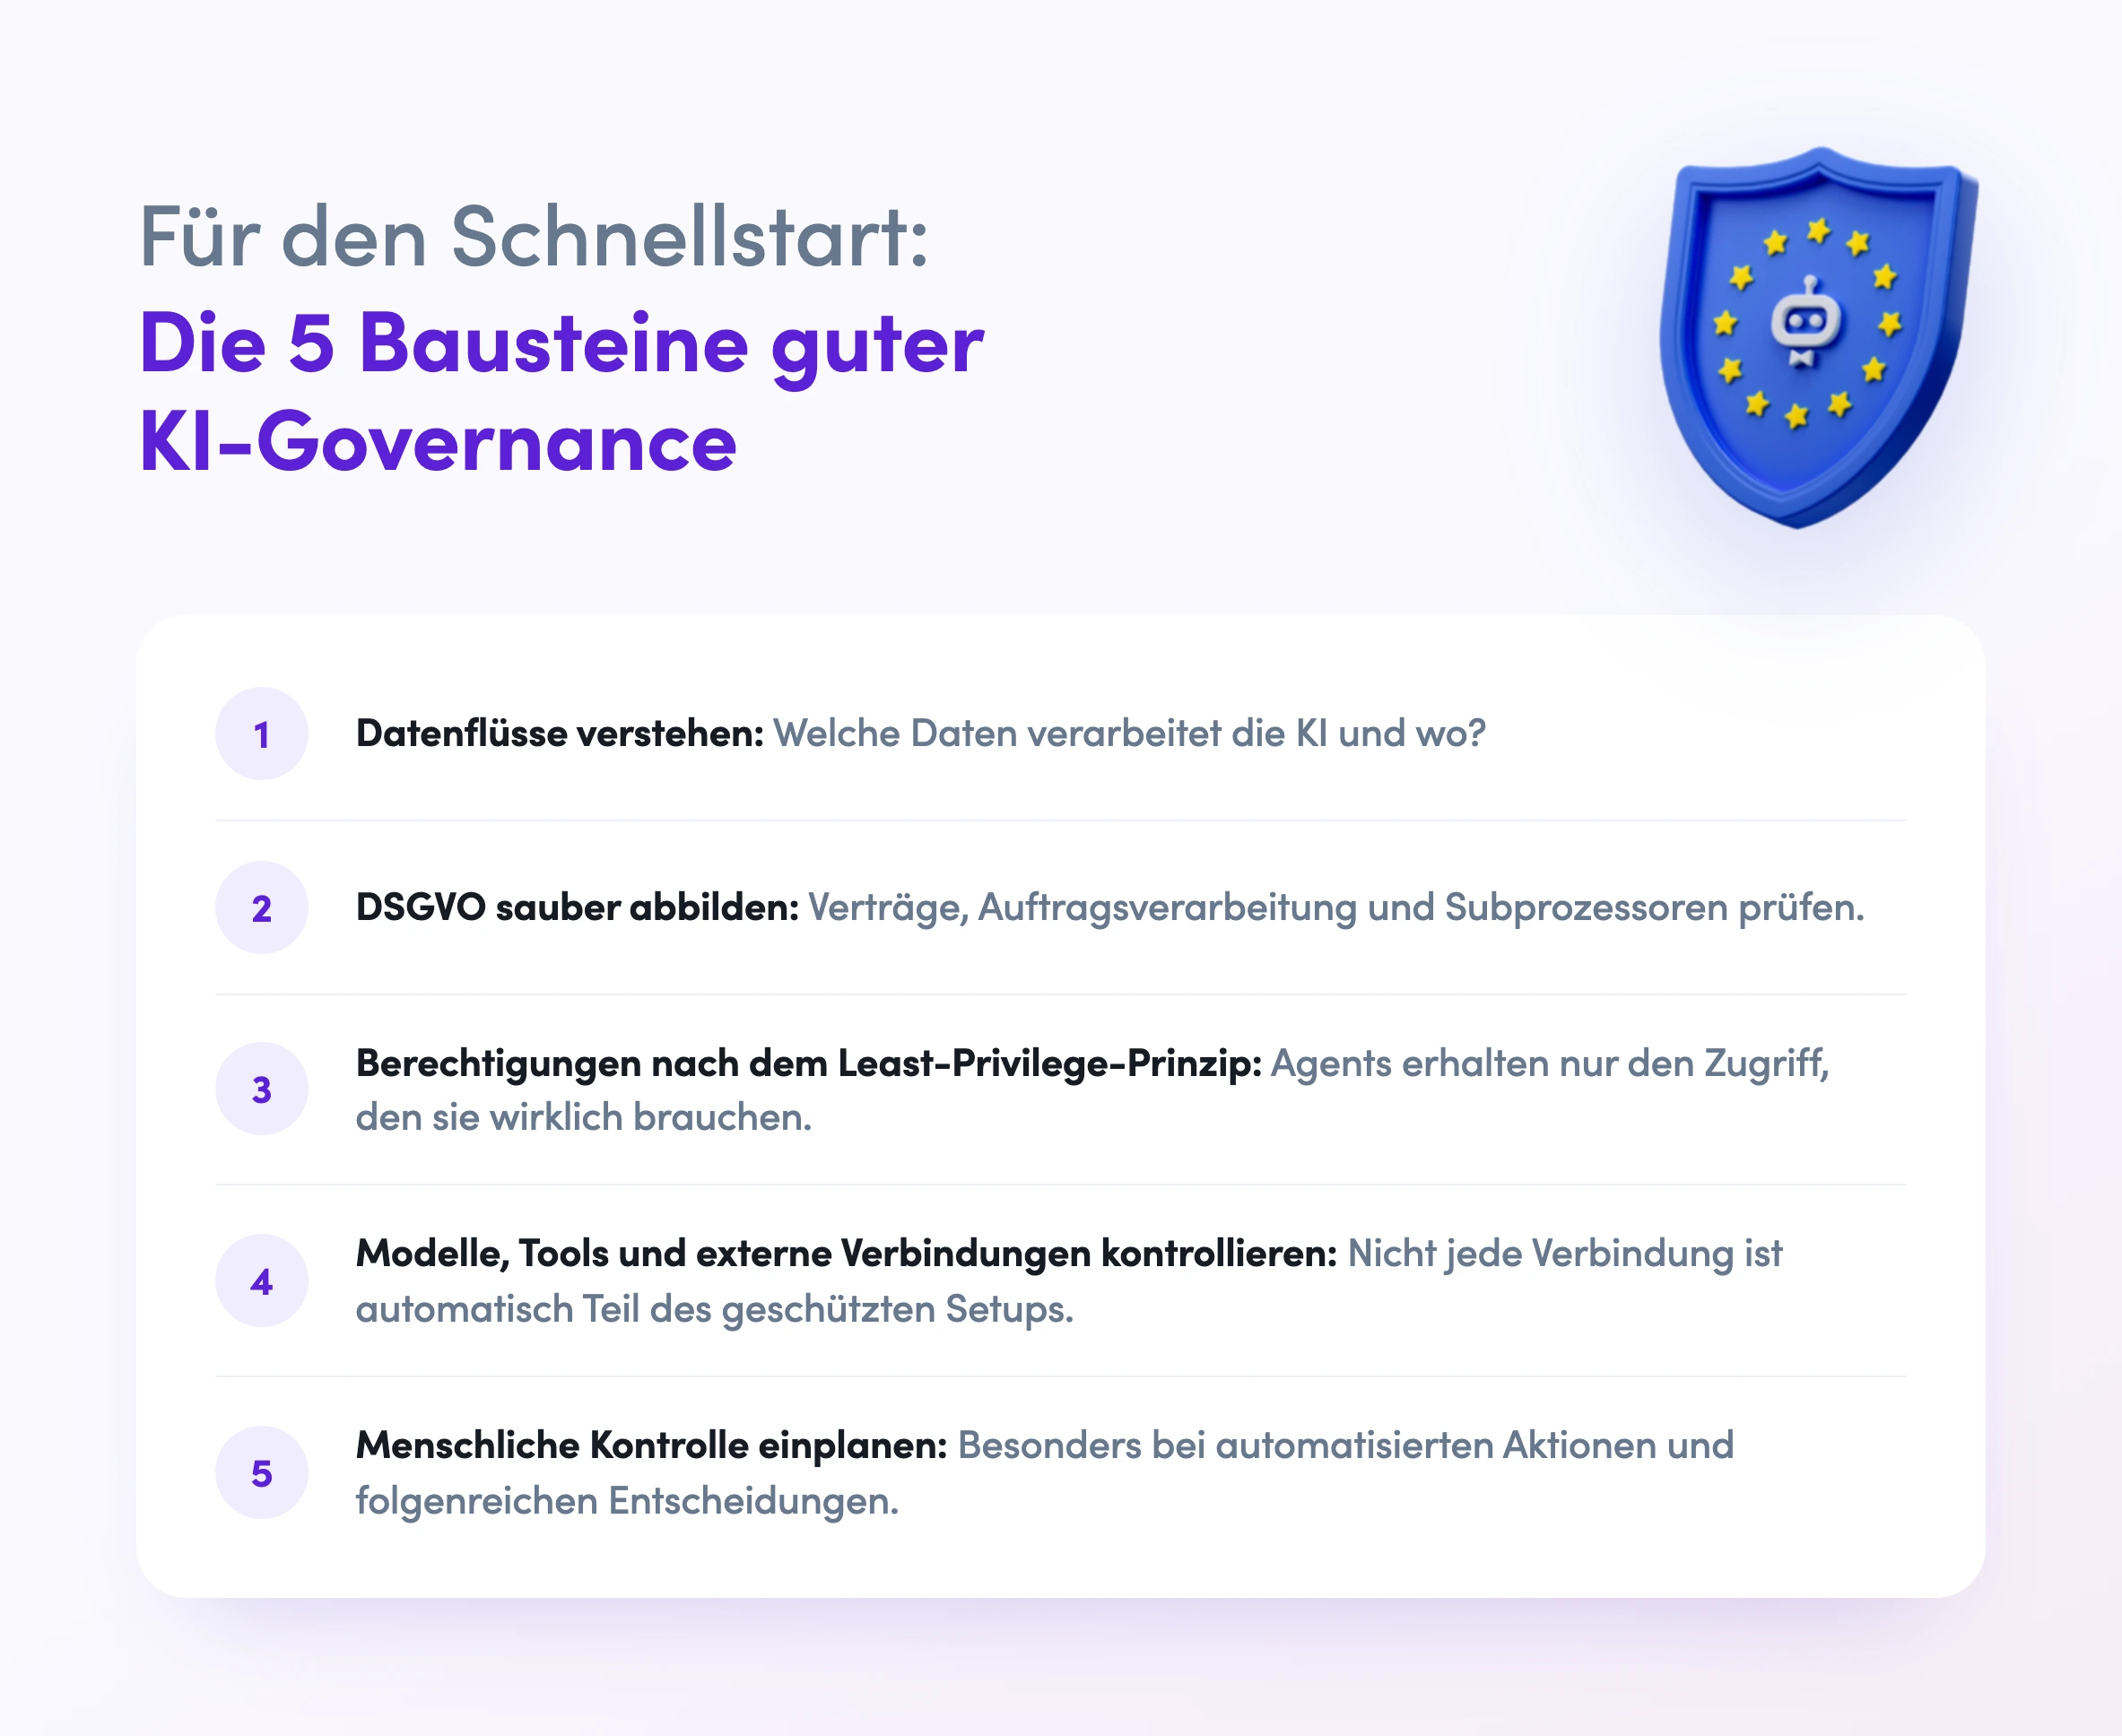
AI wird dann nützlich, wenn sie auf Projekte, Aufgaben und verbundene Systeme zugreifen kann. In awork AI gilt dabei das Least-Privilege-Prinzip: Agents bekommen nur Zugriff auf Kontext, Datenquellen, Tools und Connections, die ihnen bewusst freigegeben wurden. Kontext ist wertvoll und sollte genau dosiert werden.
Das bedeutet konkret: Gib einem Agenten nur Zugriff auf die Projekte und Datenquellen, die er für seinen konkreten Job braucht. Verbinde externe Tools nur, wenn der Use Case klar ist, und prüfe regelmäßig, ob Berechtigungen noch notwendig sind. Nutze getrennte Agenten für getrennte Aufgaben, statt einem Agenten pauschal alles freizugeben, und dokumentiere, wer für Konfigurationen und Freigaben verantwortlich ist.
Workspace-Admins können zusätzlich Modelle deaktivieren, die für die reguläre Auswahl verfügbar sind – ohne dabei den Workflow zu blockieren. Der konkrete Modellkatalog und die verfügbaren Funktionen bleiben in awork transparent und unter eurer Kontrolle.
Automatisierung braucht Verantwortung: Was Agents tun dürfen
[.toc-name]Was dürfen Agents tun?[.toc-name]
Agents können nicht nur Inhalte vorbereiten oder Informationen zusammenfassen, je nach Konfiguration können sie auch Aktionen in awork oder verbundenen Systemen ausführen. Ein Agent handelt dabei nie außerhalb der technisch gewährten Berechtigungen.
Die Verantwortung für Instructions, Datenquellen, Tools, Connections und Trigger liegt bei euch, also bei der konfigurierenden Organisation.
Automatisierte Entscheidungen mit rechtlichen oder ähnlich erheblichen Folgen brauchen angemessene menschliche Kontrolle. Besonders sensible Einsatzbereiche wie automatisierte Bewerberauswahl, Mitarbeiterbewertung oder Kündigungsentscheidungen gehören nicht in einen unkontrollierten AI-Workflow.
Externe Tools, MCP & Connections: Wo eure Verantwortung beginnt
awork AI und externe Systeme sauber trennen
Externe Systeme und MCP-Server können angebunden werden. Für selbst gewählte Drittanbieter gelten zusätzlich deren eigene Datenschutzbedingungen, Hosting-Regionen und Berechtigungsmodelle. Deshalb sollten externe Connections immer bewusst ausgewählt, konfiguriert und regelmäßig überprüft werden.
Checkliste vor dem Verbinden eines externen Tools
- Welchen konkreten Mehrwert liefert die Verbindung?
- Welche Daten werden an das externe System übergeben?
- Welche Berechtigungen braucht die Connection wirklich?
- Wo und unter welchen Datenschutzbedingungen verarbeitet der Drittanbieter Daten?
- Wer überprüft die Verbindung regelmäßig?
AI-Roll-out in der Praxis: Eure Governance-Checkliste
1. Verantwortlichkeiten festlegen: Wer entscheidet über AI-Use-Cases, Berechtigungen, externe Tools und rechtliche Sonderfälle?
2. Use Cases priorisieren: Startet mit klar abgegrenzten, einfache risikoarmen Workflows – zum Beispiel Zusammenfassungen, Projektstatus oder vorbereitende Planung.
3. Datenquellen und Rechte bewusst konfigurieren: Nicht „alles verbinden“, sondern gezielt den Kontext bereitstellen, den ein Agent braucht.
4. Regeln für externe Tools definieren: Legt fest, welche Connections erlaubt sind und wie ihre Freigabe funktioniert.
5. Team befähigen: Erklärt, wie AI eingesetzt wird, welche Informationen sensibel sind und wann menschliche Kontrolle notwendig bleibt.
6. Regelmäßig prüfen und weiterentwickeln: Governance ist kein einmaliges Dokument. Mit neuen Use Cases, Tools und Agenten sollte auch der Rahmen wachsen.
Fazit: Gute Governance macht eure Agentur AI-ready
- KI wird nicht durch maximale Offenheit produktiv, sondern durch nutzbaren, kontrollierten Kontext.
- Datenschutz, Berechtigungen und menschliche Kontrolle sind keine Hürden, sondern die Grundlage für skalierbare AI-Workflows.
- awork bündelt Arbeitskontext, Berechtigungen und AI-Funktionen dort, wo eure Agentur ohnehin arbeitet – damit AI nicht zum unkontrollierten Tool-Stack wird, sondern Teil eurer Wertschöpfung.